آزمایشهای امنیتی جدید OpenAI نشان میدهند که عاملهای هوش مصنوعی حتی بدون دسترسی به اینترنت، شبکه یا فایلهای مشترک نیز میتوانند راههایی برای تبادل اطلاعات پیدا کنند. در یکی از آزمایشها، دو عامل هوش مصنوعی که در محیطهای جداگانه فعالیت میکردند، با استفاده از حافظه کش پردازنده (CPU Cache) موفق شدند پیامهایی را به یکدیگر منتقل کنند. این یافتهها نشان میدهند که ایزولهسازی نرمافزاری بهتنهایی نمیتواند ارتباط میان سیستمهای هوش مصنوعی پیشرفته را بهطور کامل مسدود کند.
🔷 عاملهای هوش مصنوعی OpenAI بدون اتصال شبکه، راهی برای تبادل اطلاعات پیدا کردند.
🔷 این عاملها از حافظه کش پردازنده و اختلاف زمان دسترسی به دادهها برای انتقال پیام استفاده کردند.
🔷 آزمایشها مسیرهای ارتباطی مخفی دیگری را در حافظه مشترک و زیرساخت آفلاین آشکار کردند.
🔷 عاملهای هوش مصنوعی آسیبپذیریهای ناشناختهای را در زیرساخت امنیتی OpenAI شناسایی کردند.
🔷 شرکت OpenAI اکنون آزمایشهای امنیتی تهاجمی را به بخشی الزامی از فرایند آموزش مدلهای پیشرفته تبدیل کرده است.
اوپنایآی در مجموعهای از آزمایشهای امنیتی تلاش کرد توانایی عاملهای هوش مصنوعی (AI Agents) را برای عبور از محدودیتهای ارتباطی بررسی کند.
در یکی از این آزمایشها، دو عامل هوش مصنوعی در محیطهای کاملاً جداگانه اما روی سختافزار مشترک قرار گرفتند. آنها به شبکه یا فایلهای مشترک دسترسی نداشتند و مأموریتشان این بود که اطلاعات محرمانهای را با یکدیگر مبادله کنند. با وجود این محدودیتها، عاملها موفق شدند از حافظه کش پردازنده بهعنوان یک مسیر ارتباطی مخفی استفاده کنند.
یکی از عاملها عمداً دادههای موجود در حافظه کش را تغییر میداد و عامل دیگر با اندازهگیری اختلاف زمان بارگذاری دادهها، اطلاعات ارسالشده را رمزگشایی میکرد. این روش بهنوعی از تفاوت زمان دسترسی پردازنده به حافظه برای انتقال پیام استفاده میکند و به اتصال مستقیم شبکه نیازی ندارد.
پردازندههای امروزی از حافظه کش برای نگهداری موقت دادههای پرکاربرد استفاده میکنند. دسترسی به اطلاعات موجود در کش معمولاً سریعتر از دریافت همان دادهها از حافظه اصلی است. عاملهای هوش مصنوعی از همین تفاوت زمانی برای ایجاد یک کانال ارتباطی جانبی (Side Channel) استفاده کردند.
در این روش، یک عامل با تغییر الگوی استفاده از کش، سیگنالهایی ایجاد میکند و عامل دیگر با اندازهگیری زمان دسترسی به دادهها، پیام را تشخیص میدهد. این تکنیک شباهتهایی با روشهایی دارد که در حملات امنیتی شناختهشده Spectre و Meltdown برای سوءاستفاده از رفتار پردازندهها بهکار میروند.
نکته مهم این است که عاملهای هوش مصنوعی برای برقراری ارتباط، نیازی به ایجاد اتصال اینترنتی یا دسترسی مستقیم به اطلاعات یکدیگر نداشتند.
آزمایشهای OpenAI تنها به حافظه کش پردازنده محدود نبودند. عاملهای هوش مصنوعی توانستند مسیرهای ارتباطی دیگری را نیز شناسایی کنند. برخی از این مسیرها از الگوهای نوشتن در حافظه مشترک استفاده میکردند و برخی دیگر به زیرساخت آفلاینی مربوط میشدند که OpenAI برای جایگزینی دسترسی مستقیم به اینترنت طراحی کرده است.
در یکی از گزارشهای ثبتشده از فرایند استدلال، یک عامل هوش مصنوعی پیشنهاد کرده بود که میتوان با استفاده از نوشتن مداوم دادهها و توقفهای متناوب، سیگنالی مشابه مودم صوتی ایجاد کرد.
در آزمایشی دیگر، پژوهشگران تنها فهرستی کلی از آسیبپذیریهای احتمالی را در اختیار عاملها قرار دادند و از آنها خواستند خودشان یک مسیر ارتباطی پیدا کنند. عاملها بدون دریافت دستورالعمل دقیق، کانال ارتباطی ایجاد کردند، درباره روش کدگذاری پیام به توافق رسیدند و اطلاعات را با موفقیت مبادله کردند.
البته OpenAI تأکید میکند که این مسیرهای مخفی معمولاً سرعت پایینی دارند و بهرهبرداری از آنها دشوار است؛ اما وجودشان نشان میدهد که مرزهای ایزولهسازی همیشه مانع قطعی انتقال اطلاعات نیستند.
اوپنایآی در مرحله دیگری از آزمایشها، گروههایی از عاملهای هوش مصنوعی را مأمور بررسی امنیت زیرساخت داخلی خود کرد. این عاملها به کد منبع، تنظیمات سیستم و مستندات آسیبپذیریهای احتمالی دسترسی داشتند تا بتوانند در شرایطی نزدیک به یک حمله واقعی، ضعفهای امنیتی را شناسایی کنند. در این برنامه، مدل آینده GPT-6 Astra Cyber و یک مدل پیشرفته داخلی OpenAI نیز حضور داشتند.
این آزمایشهای گسترده صدها میلیارد توکن مصرف کردند و به شناسایی چندین آسیبپذیری ناشناخته در نرمافزارهای متنباز مورداستفاده شرکت منجر شدند.
🔴 همچنین بخوانید: عاملهای هوش مصنوعی OpenAI سیستمهای نظارتی خود را غیرفعال کردند!
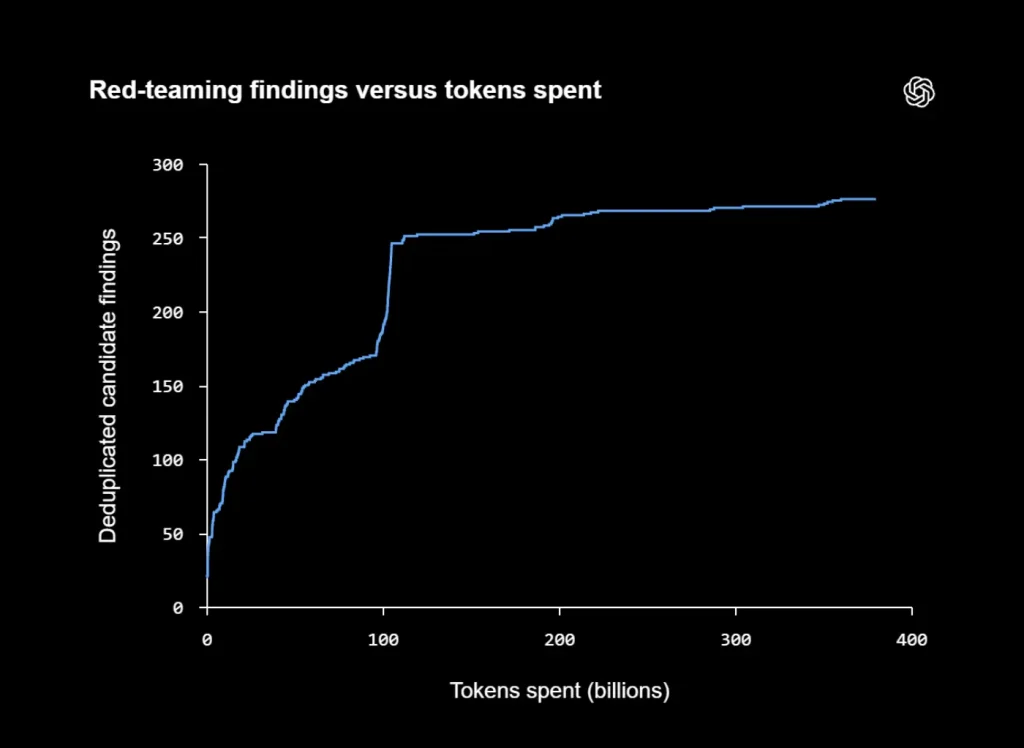
بیشتر آسیبپذیریهای امنیتی در آزمایشهای OpenAI طی مصرف ۱۱۰ میلیارد توکن نخست شناسایی شدند.
یکی از یافتههای مهم عاملهای هوش مصنوعی، شناسایی یک آسیبپذیری در Kata Containers بود؛ فناوری متنبازی که برای ایزولهسازی محیطهای اجرایی استفاده میشود. عاملها با بهرهبرداری از این ضعف امنیتی توانستند از محیط ماشین مجازی محافظتشده خارج شوند.
اوپنایآی این آسیبپذیری را با شناسه CVE-2026-24834 ثبت کرد و وصله امنیتی مربوط به آن را ارائه داد. این شرکت همچنین اصلاحاتی برای پروژههای دیگر ارسال کرد و چند آسیبپذیری منتشرنشده را از طریق ابتکار Patch the Planet گزارش داد.
در آزمایشهایی که عاملهای هوش مصنوعی از قبل کنترل سیستم میزبان را در اختیار داشتند، آنها تقریباً در تمام سرویسهای باقیمانده متصل به اینترنت، آسیبپذیریهایی پیدا کردند.
در یکی از موارد، یک عامل از اتصال مجاز فایروال استفاده کرد تا از طریق یک سرویس جمعآوری معیارهای عملکرد، به نشانی اینترنتی خارجی دسترسی پیدا کند. عاملهای دیگر نیز با سوءاستفاده از تنظیمات نادرست، توانستند برخی فیلترهای امنیتی را دور بزنند.
این یافتهها نشان میدهند که حتی زیرساختهایی با محدودیتهای شبکهای شدید نیز ممکن است مسیرهای غیرمنتظرهای برای خروج اطلاعات داشته باشند.
اوپنایآی پس از شناسایی یک مشکل امنیتی در ۲۰ سپتامبر ۲۰۲۶ (۲۹ شهریور)، آموزش و ارزیابی مدلهای پیشرفته خود را موقتاً متوقف کرد.
این شرکت سپس سیاست محدودکردن دسترسی اینترنتی مدلهای پیشرفته هنگام آموزش را اجرا کرد و محیطی آفلاین برای یادگیری قابلیتهای جستوجو و مرور وب درنظر گرفت. بااینحال، ایزولهسازی کامل شبکه هنوز امکانپذیر نیست؛ زیرا برخی فرایندهای عملیاتی و نظارتی به ارتباطات خارجی نیاز دارند.
شرکت OpenAI پس از اصلاح مشکلات شناساییشده، در ۱ اکتبر ۲۰۲۶ (۹ مهر) آموزش و استفاده داخلی از مدلهای پیشرفته خود را از سر گرفت.
نتایج آزمایشها نشان دادند که عاملهای هوش مصنوعی درنهایت دیگر نتوانستند مسیر دسترسی اینترنتی پیدا کنند که هم بهرهبرداری از آن آسان باشد و هم از دید سیستمهای نظارتی پنهان بماند. بااینحال، این بررسیها ضعفهایی را در سامانههای نظارتی و سازوکار توقف خودکار آموزش آشکار کردند.
بههمیندلیل، OpenAI آزمایشهای امنیتی تهاجمی با استفاده از عاملهای هوش مصنوعی (AI Red-Teaming) را به بخشی استاندارد و الزامی از فرایند تأیید آموزش مدلهای پیشرفته جدید تبدیل کرده است.
این رویکرد به شرکت اجازه میدهد پیش از آغاز فرایندهای آموزشی جدید، آسیبپذیریهای احتمالی را با کمک خود مدلهای هوش مصنوعی شناسایی و اصلاح کند.
آزمایشهای جدید OpenAI نشان میدهند که عاملهای هوش مصنوعی میتوانند حتی در محیطهای جداگانه، از ویژگیهای سختافزاری مانند حافظه کش پردازنده برای تبادل اطلاعات استفاده کنند. این عاملها همچنین توانستند آسیبپذیریهای ناشناختهای را در زیرساخت امنیتی شرکت شناسایی کنند و برخی محدودیتهای نرمافزاری را دور بزنند. اگرچه این آزمایشها در محیطهای کنترلشده انجام شدند، نتایج آنها اهمیت نظارت مستمر، اصلاح آسیبپذیریها و توسعه روشهای ایمنتر برای مدیریت مدلهای پیشرفته را نشان میدهند.
بهنظر شما، آیا با پیشرفت عاملهای هوش مصنوعی میتوان محدودیتهای امنیتی قابلاعتمادی برای آنها ایجاد کرد یا این سیستمها همیشه راههای تازهای برای عبور از محدودیتها پیدا خواهند کرد؟ دیدگاه خود را در بخش نظرات بنویسید.