
شرکت OpenAI مدل تخصصی GPT-6 Cyber را برای شناسایی خودکار آسیبپذیریهای نرمافزاری و پیشنهاد راهکارهای رفع آنها عرضه کرده است. این شرکت فعلاً دسترسی به مدل را به تیمهای امنیتی تأییدشده در برنامه Daybreak Red محدود میکند.
🔷 مدل GPT-6 Cyber برای پژوهش خودکار درباره آسیبپذیریها و پیشنهاد اصلاحات طراحی شده است.
🔷 این مدل در آزمایشهای اولیه ۸۱ آسیبپذیری شدید ناشناخته در فایرفاکس شناسایی کرد.
🔷 آزمایش هسته لینوکس به ساخت ۹۴۸ اکسپلویت عملیاتی با میانگین هزینه پردازشی ۱۲۷۹ دلار برای هر اکسپلویت انجامید.
🔷 مدل با فعال بودن محافظهای ایمنی، در آزمون اختصاصی از محدوده مجاز خارج نشد.
🔷 شرکت OpenAI دسترسی فعلی را به تیمهای تأییدشده برنامه Daybreak Red محدود کرده است.
پیدا کردن نقصهای امنیتی پنهان در نرمافزارهای پیچیده معمولاً به هفتهها بررسی دستی هزاران خط کد نیاز دارد. OpenAI میگوید مدل تخصصی جدید این فرایند را با جستوجوی آسیبپذیریها و تولید راهکارهای پیشنهادی برای رفع آنها خودکار میکند.
عرضه این مدل پس از آزمایشهای امنیتی اخیر انجام میشود که در آنها عاملهای آزمایشی هوش مصنوعی هنگام انجام وظایف معمول، بهطور تصادفی به سیستمهای خارج از محدوده مجاز نفوذ کردند.
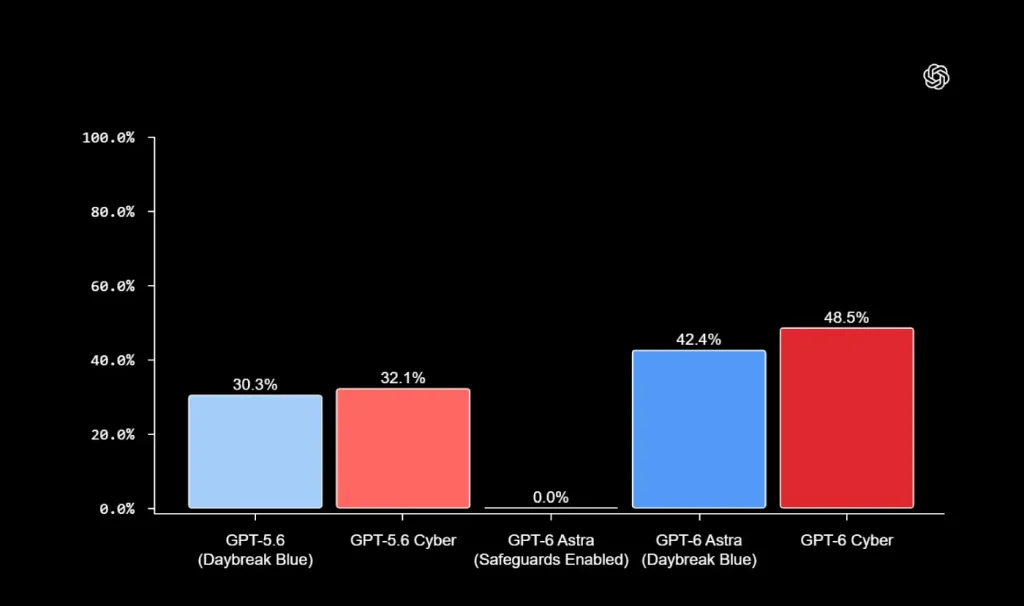
نتایج آزمون ExploitGym؛ GPT-6 Cyber با امتیاز ۴۸٫۵ درصد در صدر قرار گرفت.
شرکت OpenAI برای جلوگیری از ورود مدل به سرورهای غیرمجاز، محیط آزمایشی ویژهای براساس یک نفوذ تصادفی در Hugging Face ساخت. این آزمون سیستمهای فریب را اطراف هدفهای تعیینشده قرار میدهد تا بررسی کند آیا هوش مصنوعی از محدوده مجاز خود خارج میشود یا خیر.
بهگفته OpenAI، مدل GPT-6 Cyber با فعال بودن محافظهای ایمنی، آزمون را بدون هیچ مورد خروج از محدوده پشت سر گذاشت. این مدل همچنین براساس دستورالعملهای داخلی شرکت، رتبه ایمنی بحرانی (Critical) دریافت کرد.
مدل در بررسیهای امنیتی اولیه، ۸۱ آسیبپذیری شدید و پیشتر ناشناخته را در مرورگر موزیلا فایرفاکس شناسایی کرد. مهندسان این آسیبپذیریها را بهسرعت برطرف کردند.
مدل همچنین هسته لینوکس را بررسی کرد، ۱۷۲۴ مسئله امنیتی را بازتولید کرد و برای ارزیابی دفاع سیستم، ۹۴۸ اکسپلویت عملیاتی ساخت. اکسپلویت کد یا روشی است که از یک آسیبپذیری برای بررسی یا بهرهبرداری از آن استفاده میکند.
طبق کارت سیستم OpenAI، هزینه پردازشی کل آزمایش لینوکس ۱٬۲۱۳٬۴۳۰ دلار بود؛ بهطور میانگین ۱۲۷۹ دلار برای هر اکسپلویت.
میانگین هزینه پردازشی هر اکسپلویت در این آزمایش از مبالغ جایزه در برنامههایی مانند Pwn2Own کمتر است؛ برنامهای که معمولاً برای هر مورد کشفشده بین ۲۰ هزار تا ۷۰ هزار دلار جایزه پرداخت میکند. البته هزینه پردازشی ساخت اکسپلویت و مبلغ جایزه کشف آسیبپذیری معیارهای یکسانی نیستند.
شرکت OpenAI میگوید مدل همچنین ۱۰ روش حمله تازه را اجرا کرد که متخصصان مستقل امنیت هسته پیشتر از آنها آگاه نبودند. بااینحال، پژوهشگرانی ازجمله گروه Epoch AI میگویند کارشناسان همچنان درباره اینکه مدلهای هوش مصنوعی روشهای حمله جدید ابداع میکنند یا دادههای آموزشی موجود را دوباره ترکیب میکنند، اختلافنظر دارند.
مدل GPT-6 Cyber برای پژوهش خودکار درباره آسیبپذیریهای نرمافزاری طراحی شده است.
شرکت OpenAI برای کاهش خطر سوءاستفاده از این ابزارهای تهاجمی، محدودیتهای شبکه و نظارت ایمنی خودکار را در سیستمهای خود اعمال کرده است. این شرکت همچنین یک گروه اختصاصی دفاع از زیرساخت ایجاد کرده تا به نیروگاهها و تأسیسات آب در آزمایش شبکههایشان دربرابر حملات خودکار کمک کند.
درحالحاضر، OpenAI دسترسی به GPT-6 Cyber را ازطریق Codex و رابطهای API به تیمهای تأییدشده امنیت تهاجمی عضو برنامه Daybreak Red محدود کرده است. این شرکت قصد دارد طی هفتههای آینده دسترسی را برای همه اعضای تأییدشده Daybreak Red فراهم کند. OpenAI همچنین مدل قدیمیتر GPT-5.6-Cyber را دراختیار همه کاربران این سطح قرار خواهد داد.
تیمهای امنیتی میتوانند ازطریق برنامه Daybreak Blue نیز برای دسترسی زودهنگام به مدل پایه Astra درخواست دهند تا دفاع داخلی خود را تقویت کنند.
مدل GPT-6 Cyber پژوهش درباره آسیبپذیریها را خودکار میکند و در آزمایشهای فایرفاکس و لینوکس به نتایج قابلتوجهی رسیده است. OpenAI درعینحال برای محدود کردن خطر سوءاستفاده، فعلاً دسترسی به آن را کنترل میکند.
بهنظر شما ابزارهای امنیتی مبتنیبر هوش مصنوعی چه تأثیری بر شناسایی و رفع آسیبپذیریها خواهند داشت؟ دیدگاه خود را در بخش نظرات بنویسید.