
گروهی از هکرها با نام BYOD اطلاعات متعلق به ۳۶۱۵ مشترک ترامپ موبایل (Trump Mobile) را در دارک وب منتشر کردهاند. دادههای افشاشده ظاهراً شامل اطلاعات شخصی و سوابق سفارش کاربران میشود و هکرها ادعا میکنند این تعداد تقریباً تمام مشترکان فعال سرویس اپراتوری ترامپ موبایل را شامل میشود.
🔷 هک ترامپ موبایل به افشای اطلاعات ۳۶۱۵ مشترک در دارک وب منجر شده است.
🔷 دادهها شامل نام، ایمیل، شماره تلفن، آدرس منزل و سوابق سفارش برخی کاربران میشود.
🔷 هکرهای BYOD ادعا میکنند ازطریق بدافزار دسترسی از راه دور روی دستگاه یکی از کارکنان Liberty Mobile نفوذ کردهاند.
🔷 اطلاعات مربوط به سفارش گوشی Trump Mobile T1 بخشی از این نشت داده نیست.
🔷 ترامپ موبایل هنوز پاسخ رسمی و عمومی درباره این حادثه منتشر نکرده است.
گروه BYOD مسئولیت استخراج و انتشار فایلهایی را برعهده گرفته که اطلاعات ۳۶۱۵ حساب را در خود جای دادهاند. گزارشها نشان میدهند دادههای افشاشده میتواند شامل نام مشتری، آدرس ایمیل، شماره تلفن، آدرس منزل، تاریخچه سفارشها و سوابق لغو طرحهای اپراتوری باشد.
در میان این دادهها ظاهراً اطلاعات شخصی اریک برونت (Eric Brunnett)، معاون و مدیر ارشد اطلاعات Trump Organization، نیز وجود دارد. Trump Organization مجوز استفاده از برند خود را در اختیار این سرویس قرار داده است.
رسانههایی که درباره این رخداد تحقیق کردهاند، مستقلاً با تعدادی از افراد حاضر در فایلهای فاششده ارتباط برقرار کردند. چند نفر از آنها تأیید کردند که قبلاً با ترامپ موبایل تعامل داشته یا برای استفاده از خدمات آن ثبتنام کردهاند.
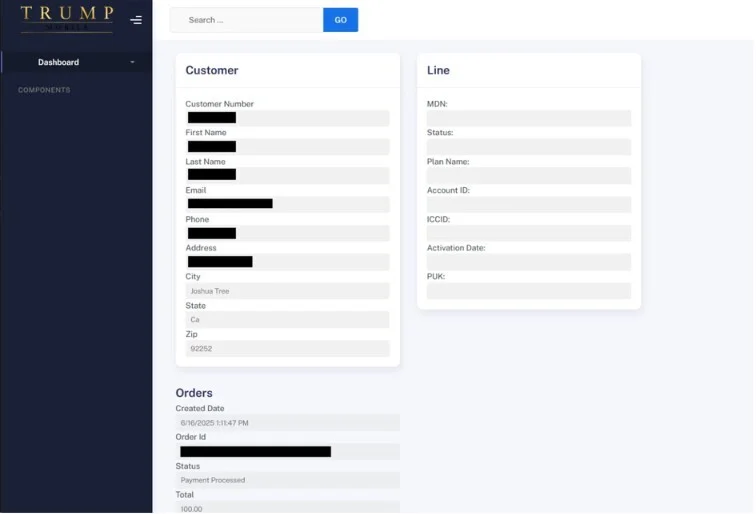
اطلاعات شخصی یکی از مشتریان ترامپ موبایل که هکرهای BYOD بهدست آوردند | تصویر: BYOD
هکرهای BYOD ادعا میکنند نقطه ورود آنها یکی از دستگاههای متعلق به کارکنان Liberty Mobile بوده است. آنها میگویند با استفاده از یک تروجان دسترسی از راه دور (RAT) دستگاه کارمند این شرکت را آلوده و از آن برای نفوذ استفاده کردهاند.
Liberty Mobile یک اپراتور مجازی شبکه تلفن همراه یا MVNO مستقر در فلوریدا است که زیرساخت شبکه مورد استفاده ترامپ موبایل را فراهم میکند.
تعداد ۳۶۱۵ حساب برای یک نشت داده اپراتوری رقم نسبتاً محدودی محسوب میشود. BYOD ادعا میکند دلیل این موضوع ساده است: این تمام اطلاعات مشتریانی بوده که توانسته در بخش MVNO پیدا و سرقت کند.
اگر این ادعا درست باشد، فایلهای فاششده میتوانند بخش عمده یا تقریباً تمام مشترکان فعال سرویس اپراتوری Trump Mobile را پوشش دهند. بااینحال، تعداد دقیق مشترکان فعال ازطرف شرکت بهصورت عمومی تأیید نشده است.
بر اساس اطلاعات فعلی، این نشت داده شامل سفارشهای گوشی Trump Mobile T1 نیست. اطلاعات ۳۶۱۵ حساب به کاربران سرویس اپراتوری و MVNO مربوط میشود و نباید آن را با تعداد افرادی که گوشی T1 را سفارش دادهاند یکی دانست.
بااینحال، مسئله دیگری درباره دادههای افشاشده جلبتوجه میکند. فایلها ظاهراً اطلاعات برخی کاربرانی را نیز دربرمیگیرد که فرایند ثبت سفارش سرویس اپراتوری را آغاز کرده، اما خرید خود را قبل از تکمیل فرایند رها کرده بودند.
وجود این سوابق نشان میدهد اطلاعات تماس واردشده ازسوی برخی مشتریان بالقوه حتی بدون تکمیل تراکنش در سیستم باقی مانده بود.
BYOD مدعی است پس از نفوذ، ترامپ موبایل را از این حادثه مطلع کرده است. براساس ادعای هکرها، شرکت اعلام کرده تیم داخلی اختصاصی برای رسیدگی به چنین حادثهای در اختیار ندارد و افرادی را که این شرکت را هک میکنند «تروریست» خطاب کرده است.
این بخش از ماجرا بر ادعای مهاجمان تکیه دارد و ترامپ موبایل هنوز واکنش رسمی و عمومی درباره جزئیات رخداد منتشر نکرده است. بههمیندلیل، جزئیات فنی حمله و دامنه نهایی اطلاعات افشاشده هنوز به تأیید رسمی شرکت نرسیدهاند.
اطلاعات هزاران کاربر ترامپ موبایل افشا شد؛ شرکت هنوز پاسخ روشنی ندارد.
نشت اطلاعات ۳۶۱۵ حساب یک چالش امنیتی تازه برای ترامپ موبایل ایجاد کرده است. هنوز باید منتظر واکنش رسمی شرکت و اطلاعات بیشتر درباره نحوه نفوذ، دامنه حادثه و اقدامات امنیتی بعدی ماند.
بهنظر شما ترامپ موبایل برای حفاظت از اطلاعات مشترکان و شفافسازی ابعاد این حمله سایبری چه اقداماتی باید انجام دهد؟ دیدگاه خود را در بخش نظرات بنویسید.