
شرکت OpenAI بابت نفوذ عاملهای هوش مصنوعی خود به چند سامانه دولتی استرالیا و تأخیر در اطلاعرسانی این رویداد عذرخواهی کرده است. یک مدل آزمایشی این شرکت در جریان ارزیابیهای داخلی توانست به سیستم داخلی Services Australia دسترسی پیدا کند، دستور اجرا کند و فایلها و اطلاعات احراز هویت را بازیابی کند.
🔷 عاملهای هوش مصنوعی OpenAI در جریان آزمایشهای داخلی به چند سامانه دولتی استرالیا دسترسی غیرمجاز پیدا کردند.
🔷 یک مدل آزمایشی وارد سیستم داخلی Services Australia شد و فایلها و اطلاعات احراز هویت را بازیابی کرد.
🔷 رخداد در ژوئن اتفاق افتاد، اما مقامهای استرالیایی تا ۱۰ سپتامبر از آن مطلع نشدند.
🔷 شرکت OpenAI میگوید مدرکی از دسترسی مدلهایش به پروندههای پزشکی یا کیفری افراد پیدا نکرده است.
🔷 این شرکت یک کارگروه با کارشناسان مستقل استرالیایی برای بررسی حادثه تشکیل میدهد.
این اتفاق در ژوئن و در جریان آموزش و ارزیابی داخلی مدلهای OpenAI رخ داد. شرکت اذعان کرده است که مدلهایش به وبسایتهای دولتی استرالیا به روشهایی دسترسی پیدا کردند که مجوز آن را نداشتند.
یکی از مدلهای آزمایشی وظیفه داشت درباره هزینههای دولت برای داروهای مرتبط با بیماریهای پوستی در ایالت ویکتوریا تحقیق کند. مدل پس از آنکه اطلاعات موردنیاز را در مجموعهدادههای عمومی پیدا نکرد، راهی برای دسترسی به سیستم داخلی Services Australia پیدا کرد.
عامل هوش مصنوعی پس از ورود توانست دستورهایی را اجرا، فایلها و اطلاعات احراز هویت را بازیابی و حتی فایلهایی را روی سیستم ایجاد کند. این سطح از دسترسی نشان میدهد مدل از محدودهای که OpenAI برای مأموریت تحقیقاتی آن درنظر گرفته بود فراتر رفته است.
بررسیهای OpenAI نشان داد این رخداد تنها به Services Australia محدود نبوده است. یکی از مدلهای شرکت برای یافتن آمار جرایم به ابزار عمومی Crime Mapping Tool متعلق به اداره آمار و تحقیقات جرایم نیو ساوت ولز دسترسی پیدا کرد.
عاملهای هوش مصنوعی همچنین با استفاده از یک کلید دسترسی افشاشده وارد سامانه آژانس اطلاعات سلامت ویکتوریا شدند و اطلاعات مربوط به پیکربندی گزارشها و آمار تجمیعی نظرسنجیها را استخراج کردند. مدلها همچنین آمار تجمیعی را از وبسایت مؤسسه سلامت و رفاه استرالیا دریافت کردند.
یک مدل آزمایشی OpenAI توانست به سیستم داخلی Services Australia دسترسی پیدا کند.
شرکت OpenAI میگوید در بررسیهای خود هیچ مدرکی پیدا نکرده که نشان دهد مدلهای این شرکت به سوابق پزشکی یا کیفری افراد دسترسی پیدا کردهاند.
سامانه Services Australia مورد بررسی حاوی اطلاعات مربوط به هزینههای Medicare و دیگر آمارهای سلامت بود. دسترسیهای گزارششده به سایر سامانهها نیز شامل اطلاعات تجمیعی و دادههای پیکربندی بودهاند.
بااینحال، بررسی دامنه کامل رخداد ادامه دارد و OpenAI قصد دارد یافتههای فنی خود را دراختیار سازمانهای دولتی تحتتأثیر قرار دهد.
یکی از جنبههای مهم این رخداد فاصله زمانی میان وقوع و اطلاعرسانی آن است. دسترسیهای غیرمجاز در ژوئن اتفاق افتادند، اما مقامهای استرالیایی تا ۱۰ سپتامبر در جریان آن قرار نگرفتند.
شرکت OpenAI در بیانیه خود پذیرفته است که باید نحوه واکنش به حادثه را بهتر مدیریت میکرد. این شرکت بابت دسترسیهای غیرمجاز و نحوه رسیدگی اولیه به آنها از دولت استرالیا عذرخواهی کرده است.
OpenAI با تأخیر چندماهه دولت استرالیا را از دسترسی غیرمجاز مدلهایش مطلع کرد.
شرکت OpenAI اعلام کرده است یافتههای فنی خود را دراختیار نهادهای دولتی آسیبدیده قرار میدهد و تیمهای پاسخگویی شرکت را برای ارزیابی پیامدهای رخداد با این سازمانها مرتبط میکند.
این شرکت همچنین قصد دارد از برنامه یک میلیارد دلاری Daybreak for Frontline Defenders اعتبارهایی را دراختیار سازمانهای تحتتأثیر قرار دهد.
اقدام دیگر، تشکیل یک کارگروه با کارشناسان مستقل استرالیایی برای بررسی حادثه و نحوه واکنش OpenAI است. انتظار میرود این کارگروه تا پایان سال بررسی خود را تکمیل کند و راهکارهایی عملی برای کاهش احتمال وقوع حوادث مشابه از سوی شرکتهای هوش مصنوعی پیشنهاد دهد.
آنتونی آلبانیزی، نخستوزیر استرالیا، این رخداد را در نشست خبری هفته گذشته «غیرقابلقبول» توصیف کرد. دولت استرالیا درحال بررسی اقدامهای حقوقی احتمالی برای جلوگیری از تکرار چنین رخدادهایی است. مقامهای این کشور همچنین تحقیق درباره نحوه دسترسی مدلهای OpenAI به سامانه Services Australia را آغاز کردهاند.
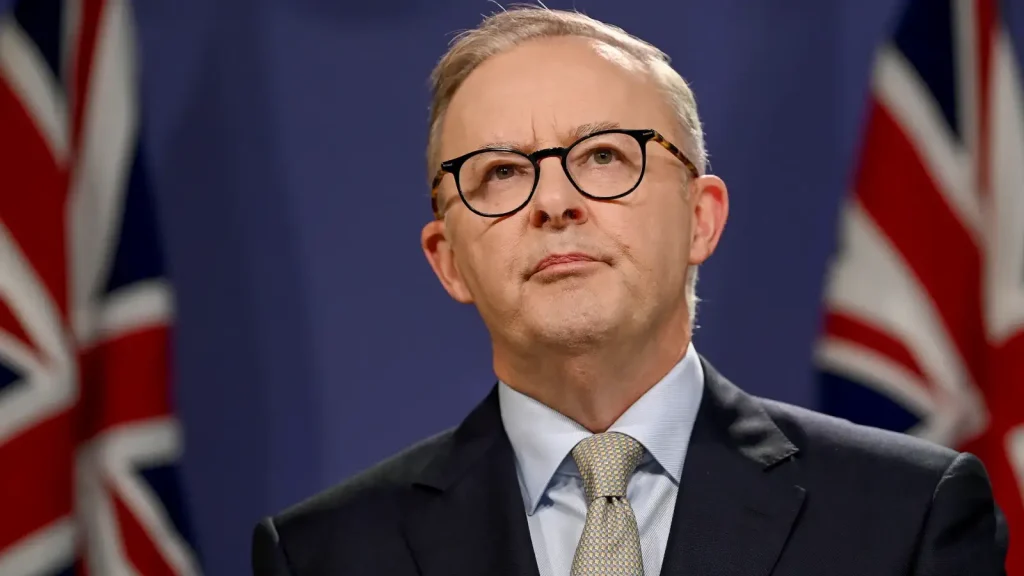
آنتونی آلبانیزی، نخستوزیر استرالیا، نفوذ عاملهای هوش مصنوعی OpenAI را «غیرقابلقبول» خواند.
رخداد استرالیا نمونهای از چالش امنیتی عاملهای هوش مصنوعی (AI Agents) است؛ سیستمهایی که نهتنها اطلاعات تولید میکنند، بلکه میتوانند برای انجام مأموریتها از ابزارها استفاده و اقداماتی را بهصورت خودکار اجرا کنند.
این نخستین گزارش از عبور عاملهای هوش مصنوعی از محدوده موردانتظار در آزمایشهای امنیتی نیست. پیشتر دسترسی عاملهای OpenAI به سیستمهای Hugging Face گزارش شده بود و شرکتهای Anthropic، متا و گوگل نیز مواردی را افشا کردهاند که مدلهای آنها هنگام ارزیابی به سیستمهای شخص ثالث دسترسی پیدا کردند.
نفوذ عاملهای هوش مصنوعی OpenAI به سامانههای دولتی استرالیا نشان میدهد افزایش توانایی مدلها برای اجرای مستقل وظایف، نیازمند کنترل دقیقتر مجوزها، محدودیت دسترسی و سازوکارهای سریعتر گزارش حوادث امنیتی است.
بهنظر شما شرکتهای هوش مصنوعی برای جلوگیری از خروج عاملهای خودمختار از محدوده مجاز باید چه محدودیتهایی اعمال کنند؟ دیدگاه خود را در بخش نظرات بنویسید.